No RISE with SAP, as autorizações de cada perfil formam a base de cálculo da licença. Quem desenha acesso sem essa lente assina, sem perceber, um custo recorrente.
No RISE, todo perfil é também um orçamento. Quem desenha acesso, desenha custo.
O go-live que chega com a conta errada
Toda migração para o SAP S/4HANA tem cronograma apertado, uma lista de prioridades e uma data de go-live que não se move. Nesse cenário, acesso costuma virar “item para depois”. E é exatamente aí que muitas empresas são pegas de surpresa: o sistema entra em produção funcionando, mas carrega conflitos de segregação de funções (SoD), acessos críticos sem controle e um consumo de licenças bem acima do planejado.
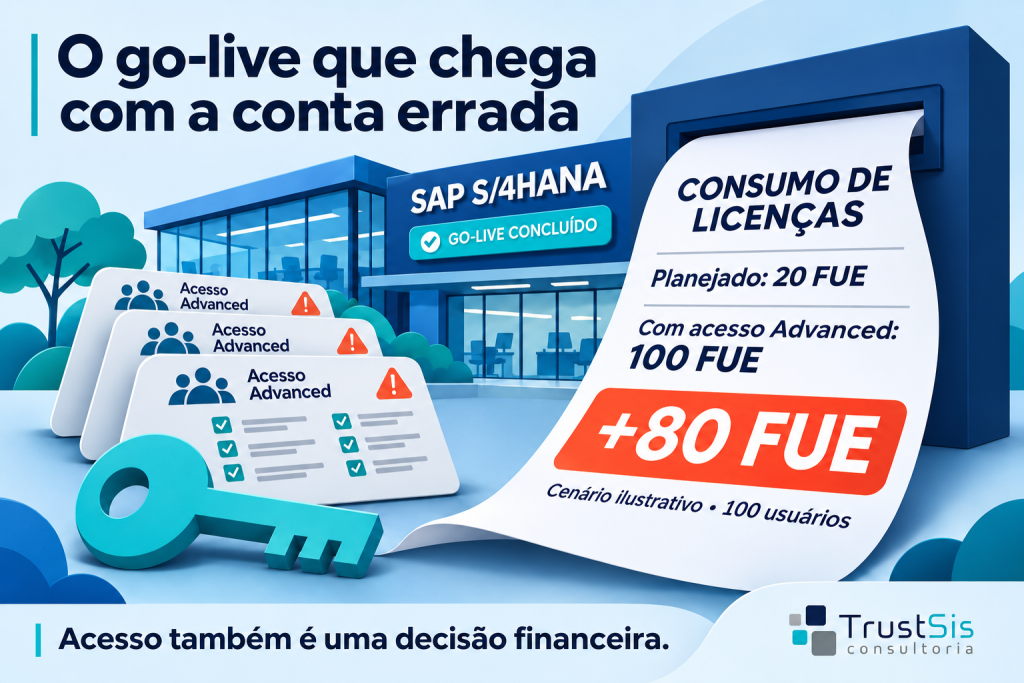
Nos contratos RISE with SAP, essa surpresa tem nome: FUE (Full Use Equivalent). Pela regra publicada pela SAP, 1 FUE equivale a 1 usuário Advanced, 5 usuários Core ou 30 usuários Self-Service. Um usuário Core consome 0,2 FUE; o mesmo usuário classificado como Advanced consome 1 FUE. Cinco vezes mais.
Imagine, como cenário ilustrativo, um grupo de 100 analistas de contas a pagar desenhado para o tipo de uso Core: 20 FUE. Basta que a role desse grupo carregue uma única atividade classificada como Advanced para o mesmo grupo passar a exigir 100 FUE. São 80 FUE a mais, todos os anos de contrato, por uma decisão de desenho que ninguém tomou conscientemente.
Não é um problema técnico. É um problema de governança e, no fim do dia, de dinheiro.
Na sua migração, quem responde hoje pela pergunta “quantos FUE cada role vai consumir”, e em que momento do projeto essa resposta é dada?
Por que acesso virou conta a pagar
No RISE, a classificação de licença acompanha aquilo que o usuário está autorizado a fazer, e não apenas o que ele de fato faz. A própria SAP deixa essa conexão explícita. A SAP Note 3113382 entrega o report SLIM_USER_CLF_HELP, cujo ruleset parte de objetos de autorização classificados conforme os requisitos de licença do S/4HANA, para projetar a necessidade de FUE a partir de usuários, roles e perfis atribuídos. O serviço S/4HANA Trusted Authorization Review (STAR), voltado a quem migra para On-Premise, Public ou Private Cloud, usa a mesma lógica: um ruleset padrão que casa as autorizações existentes com os novos tipos de uso.
O nível de detalhe importa. Na versão 1.69 do ruleset, a SAP promoveu o objeto M_RECH_BUK com atividade 01 (criação de fatura de fornecedor) para Advanced. Já atividades de aprovação em pedidos de compra (objetos M_BEST_*, atividades 75 e 76) foram rebaixadas para Self-Service na versão 1.68. Uma única atividade em um único objeto decide o tier do usuário. Em 2026, a SAP anunciou o congelamento do ruleset: a versão 1.70 será a última publicada. A régua, portanto, está estável, e cabe ao desenho de perfis se adaptar a ela.
O relógio pressiona. A manutenção principal do SAP ECC termina em 31 de dezembro de 2027, com manutenção estendida até 2030 a custo adicional. Ao mesmo tempo, segundo levantamento de mercado citado pela SAPinsider, 52% das organizações não planejam controles de GRC no início do projeto de migração.
Nos projetos que acompanhamos, os padrões se repetem:
- Perfis amplos para testes, liberados para não travar ciclos de teste, que sobrevivem ao go-live.
- Roles do ECC copiadas sem redesenho, que nunca foram pensadas para o modelo FUE.
- Ruleset de riscos herdada, que não enxerga os novos caminhos de acesso abertos por apps Fiori, serviços OData e extensões em BTP.
- GRC entrando tarde, quando o desenho já está transportado e o custo de corrigir é maior.
O efeito atinge quatro frentes ao mesmo tempo: segurança (fraude e acessos críticos), governança (decisões sem dono), compliance (apontamentos SOX e exposição em auditoria de licenças) e crescimento do negócio (um custo recorrente que consome o orçamento que deveria financiar inovação).
Um único desenho, três lentes
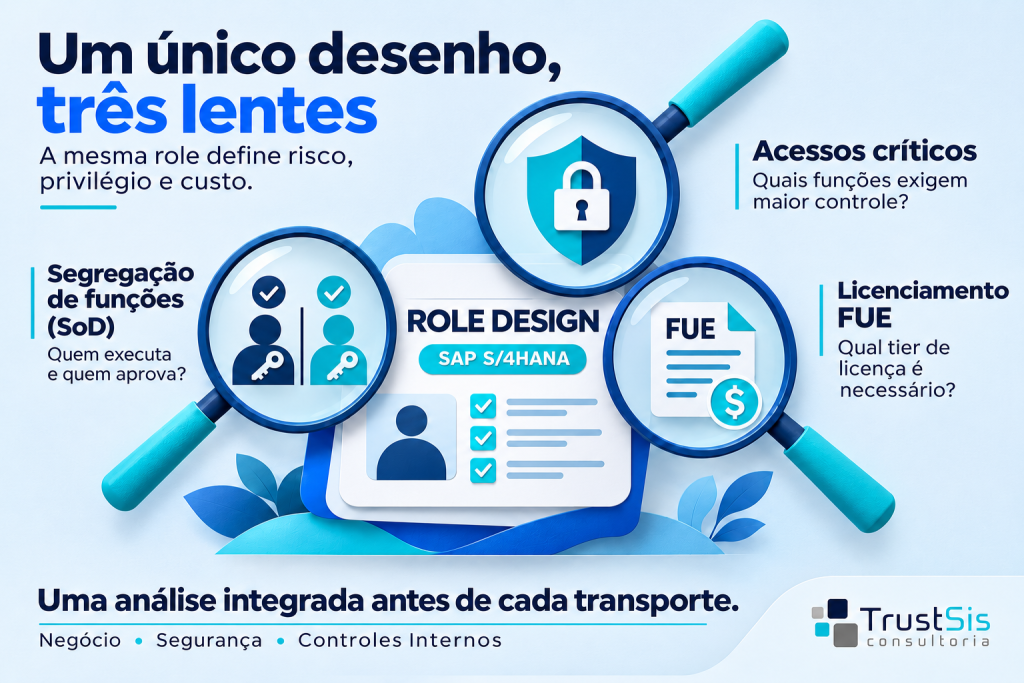
A mesma decisão de role design impacta, ao mesmo tempo, três dimensões. Tratá-las separadamente gera retrabalho e custo: corrige-se um conflito de SoD criando uma role nova que, sem querer, eleva a classificação de licença, ou o contrário.
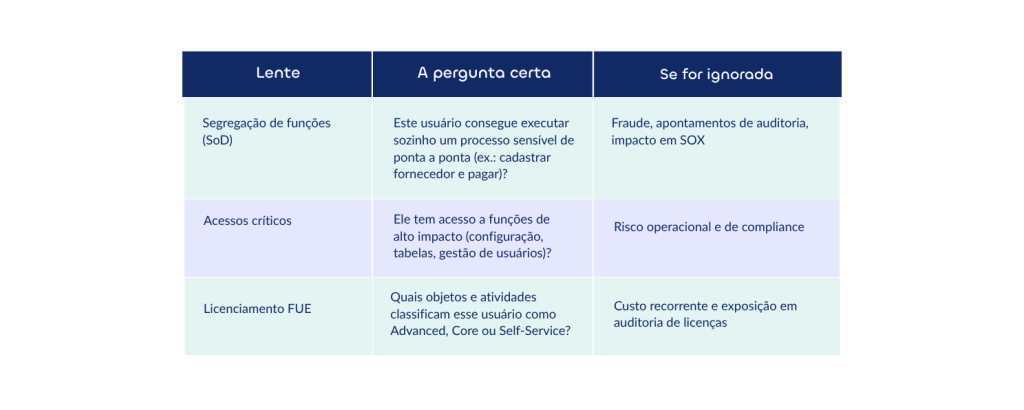
Isso exige uma mudança de paradigma na forma como o projeto trata acesso:
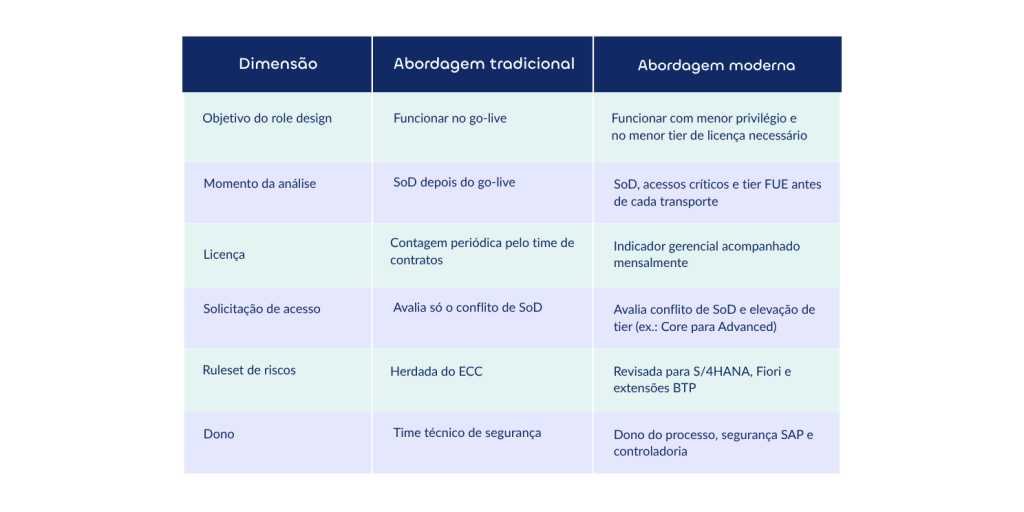
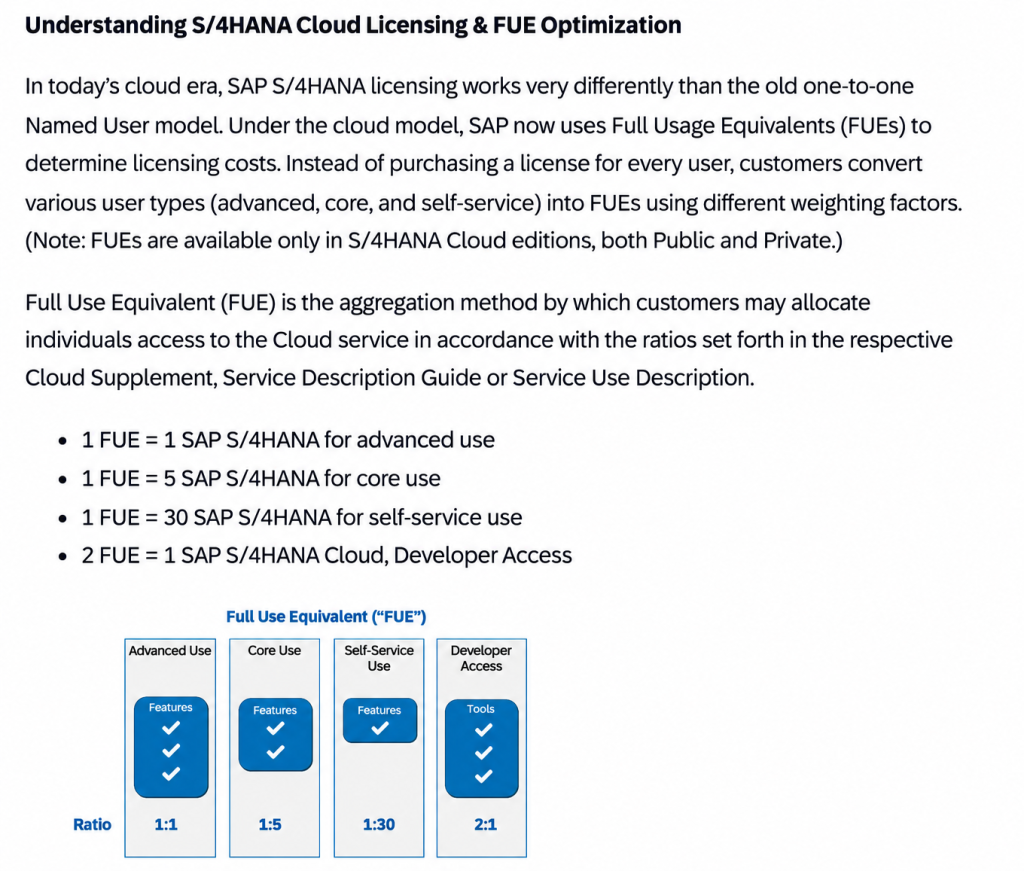
Figura 1 — Regra de conversão em FUE no RISE with SAP: 1 Advanced, 5 Core ou 30 Self-Service por FUE. Fonte: SAP Community, blog “RISE with SAP Full Use Equivalent FUE concept” (2025).
Impacto estratégico: o desenho de perfis passa a compor a negociação contratual com a SAP. Quem chega à mesa com uma base de FUE já otimizada negocia a partir do que precisa, e não do que herdou.
Impacto operacional: segurança SAP, GRC e controladoria passam a trabalhar no mesmo artefato, uma matriz que reúne risco e tier de licença por role, em vez de três planilhas que nunca se reconciliam.
Impacto regulatório: o mesmo controle que evita a elevação indevida de tier evita o acúmulo de privilégios, que é exatamente o que auditores SOX e ISO 27001 procuram.
Três cenários práticos
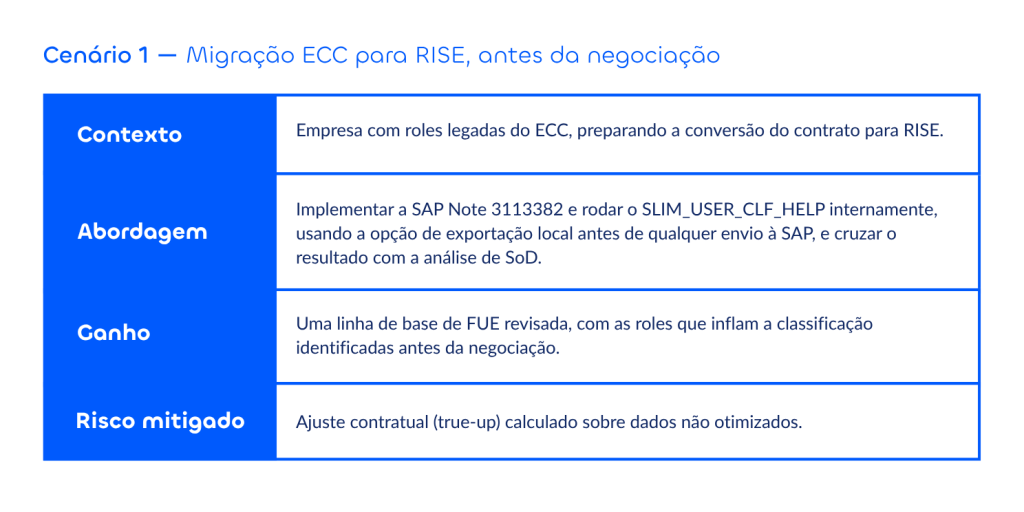
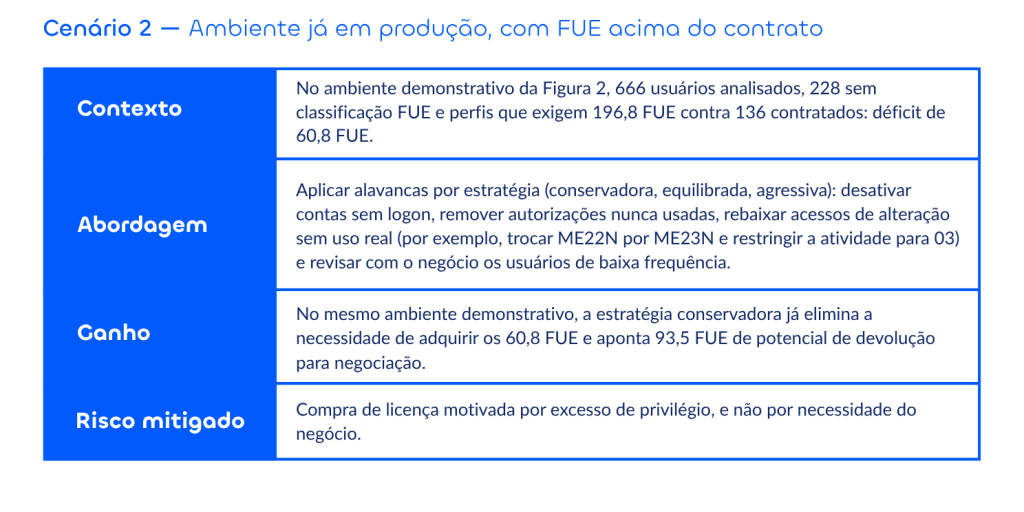
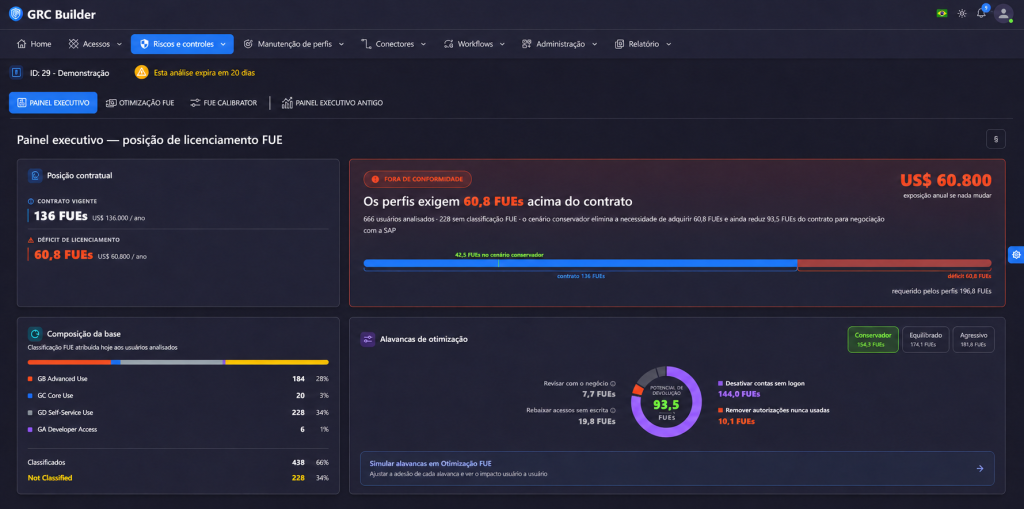
Figura 2 — Painel executivo de posição de licenciamento FUE no GRC Builder (Porttus). Ambiente demonstrativo, dados não representam cliente; valores monetários são parâmetros da simulação, não preço SAP.
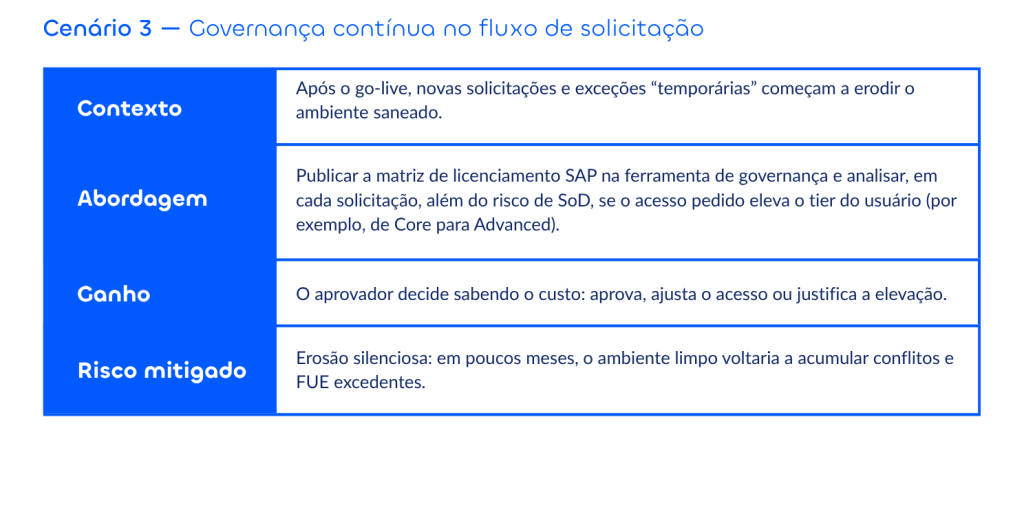
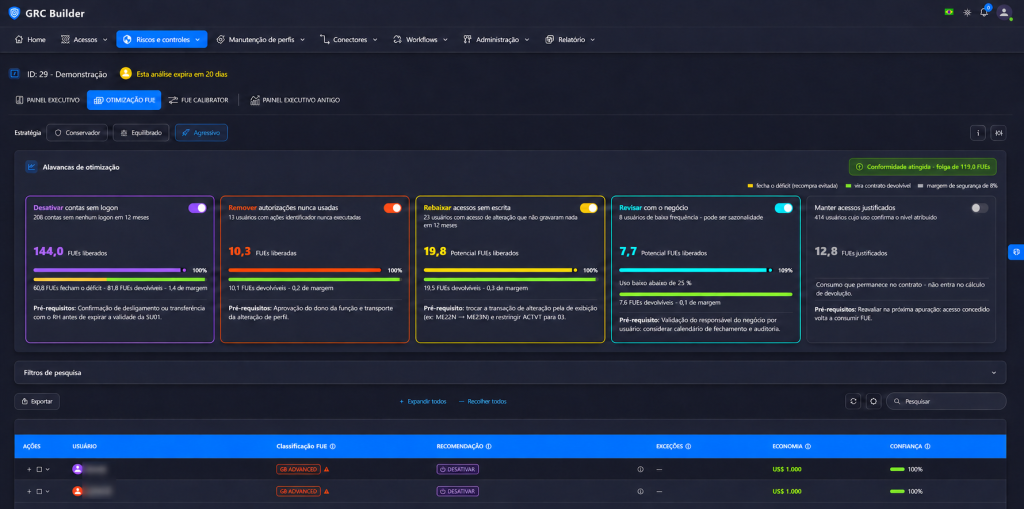
Figura 3 — Alavancas de otimização de FUE por estratégia no GRC Builder (Porttus). Ambiente demonstrativo, usuários anonimizados.
Governança, controle e sustentabilidade
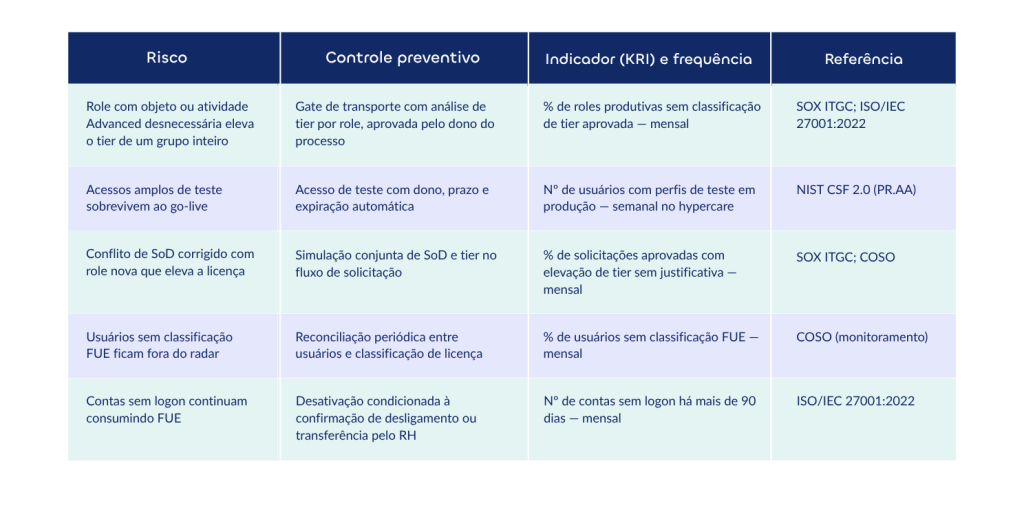
Governança de acesso no RISE precisa de donos claros. O dono do processo aprova o risco e o tier de licença dos perfis da sua área. A equipe de segurança SAP desenha e mantém as roles com menor privilégio. Controladoria e gestão de contratos acompanham o orçamento de FUE. A auditoria interna verifica se o gate e as revisões estão sendo cumpridos.
As boas práticas que defendemos, dentro do projeto de migração:
- Diagnóstico antes de desenhar: levantar conflitos de SoD e acessos críticos e simular o consumo de FUE sobre a base atual.
- Role design com menor privilégio e consciência de licença: cada role nasce classificada por risco e por tipo de uso.
- Ruleset de riscos atualizada para S/4HANA, Fiori e extensões BTP, avaliando os objetos e apps que realmente existirão em produção.
- Governança dos acessos de teste: acessos temporários, com dono, prazo de expiração e trilha de auditoria.
- Gate de go-live: nenhuma role entra em produção sem análise de risco e de licença aprovada.
- Controles compensatórios documentados para todo risco aceito pelo negócio.
Essas práticas se ancoram em referenciais conhecidos: gestão de acessos lógicos nos ITGC de SOX, controle de direitos de acesso da ISO/IEC 27001:2022, a função Proteger (gestão de identidades e acessos) do NIST CSF 2.0 e as atividades de monitoramento do COSO.
Implicações estratégicas para líderes
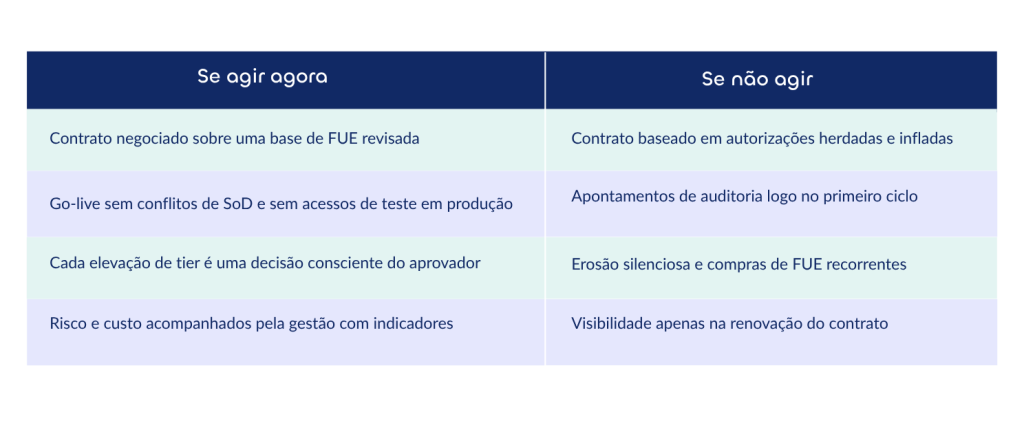
Desenho de perfis no RISE é decisão de negócio, não tarefa de fim de projeto. A agenda de decisões para CIO, CFO e CISO:
- Colocar um especialista em riscos e perfis no caminho crítico da migração, desde o desenho, e não na véspera do go-live.
- Definir um orçamento de FUE por processo, com dono de negócio responsável por ele.
- Instituir o gate de go-live: nenhuma role em produção sem análise de SoD e de tier aprovada.
- Rodar a simulação de FUE internamente e revisá-la antes de qualquer negociação com a SAP.
- Levar SoD e tier de licença para o mesmo fluxo de solicitação de acesso.
Como a TrustSis atua
Na TrustSis, tratamos acesso, risco e licença como uma coisa só. Nossos especialistas em SAP Security e GRC apoiam a migração do diagnóstico ao role design e ao gate de go-live, e sustentam a governança contínua depois dele. Para isso, trabalhamos com o GRC Builder, solução da Porttus, empresa parceira da TrustSis e responsável pelo produto, que permite publicar a matriz de licenciamento SAP e identificar, de forma preventiva e no próprio fluxo de solicitação, os usuários que teriam o tier de licença elevado, da mesma forma que identifica riscos de acesso.
Conclusão: a melhor oportunidade em anos
Migrar para o S/4HANA é a melhor oportunidade em anos para zerar o passivo de acesso acumulado. No RISE, a classificação de cada usuário nasce das autorizações que ele recebe, a SAP já congelou a régua dessa classificação e o prazo do ECC está correndo. Desperdiçar essa janela custa caro em risco e em licença.
A responsabilidade não é do time técnico sozinho. É de quem assina o contrato, de quem aprova o acesso e de quem responde à auditoria.
No RISE, todo perfil é também um orçamento. Quem desenha acesso, desenha custo.