Por que governar quem acessa o quê, e por quê, tornou-se o controle que sustenta todos os outros na sua empresa.
“Autenticar uma identidade não diz nada sobre o que ela deveria poder fazer. É nessa distância que mora a maior parte da exposição.”
A pergunta que poucas empresas conseguem responder
O Microsoft Digital Defense Report 2026, publicado neste mês, é direto: pessoas e identidades são os principais pontos de entrada dos atacantes. Só a Microsoft analisa, em média, 31 milhões de detecções de risco de identidade por dia. E, nas intrusões que começaram com uma conta válida, 52,2% evoluíram para novos roubos de credenciais. O invasor entra com um acesso e sai com vários.
O padrão se repete porque é eficiente. Não é preciso explorar uma vulnerabilidade quando basta autenticar. A partir daí, o alcance do incidente é definido por uma única variável: o que aquela identidade consegue acessar.
Imagine um cenário ilustrativo, comum em empresas de qualquer porte. Uma analista financeira é promovida a coordenadora de compras. Recebe os novos acessos em dois dias, mas mantém os da função anterior, porque ninguém pediu a remoção. Meses depois, sua credencial é capturada por um phishing com QR code, uma técnica que somou mais de 145 milhões de ataques detectados no último ano, segundo o mesmo relatório. O atacante herda, ao mesmo tempo, a capacidade de cadastrar fornecedores e de liberar pagamentos.
Nada disso exige uma falha técnica sofisticada. Exige apenas uma permissão que perdeu a razão de existir e que ninguém revisou.
Se uma credencial da sua empresa fosse comprometida hoje, você conseguiria dizer, em minutos, tudo o que ela acessa e por quê?
Onde as brechas se acumulam
Três movimentos tornaram o tema urgente. A superfície cresceu: além de colaboradores, há convidados, contas de serviço e, agora, agentes de IA. O mesmo relatório da Microsoft aponta que 88% das empresas já experimentam agentes de IA, e cada agente é uma identidade que acessa dados. A régua regulatória também subiu: SOX ITGC, ISO 27001:2022 e LGPD exigem evidência de quem aprovou cada acesso. E a tecnologia de autenticação mudou: o próprio Microsoft Entra admin center já avisa que a autenticação por SMS e voz fornecida pela Microsoft será descontinuada em 1º de fevereiro de 2027 (Figura 2).
Nos projetos que conduzimos, as falhas mais comuns são sempre as mesmas:
- Acúmulo na mudança de função: a pessoa ganha os acessos novos e conserva os antigos.
- Desligamento incompleto: a conta principal é bloqueada, mas o usuário no SAP ou em um sistema legado continua ativo.
- Privilégio permanente: administradores com função ativa 24 horas por dia, mesmo usando-a poucas vezes por mês.
- Identidades sem dono: contas de serviço, convidados e agentes de IA criados para um projeto e nunca mais revisados.
O impacto vai além da segurança. Na governança, ninguém responde por permissões que ninguém sabe justificar. No compliance, a evidência de auditoria vira um esforço manual de semanas. No crescimento, cada nova aplicação, aquisição ou onda de contratações multiplica o problema, porque o processo que concede acesso não escala na mesma velocidade que o negócio.
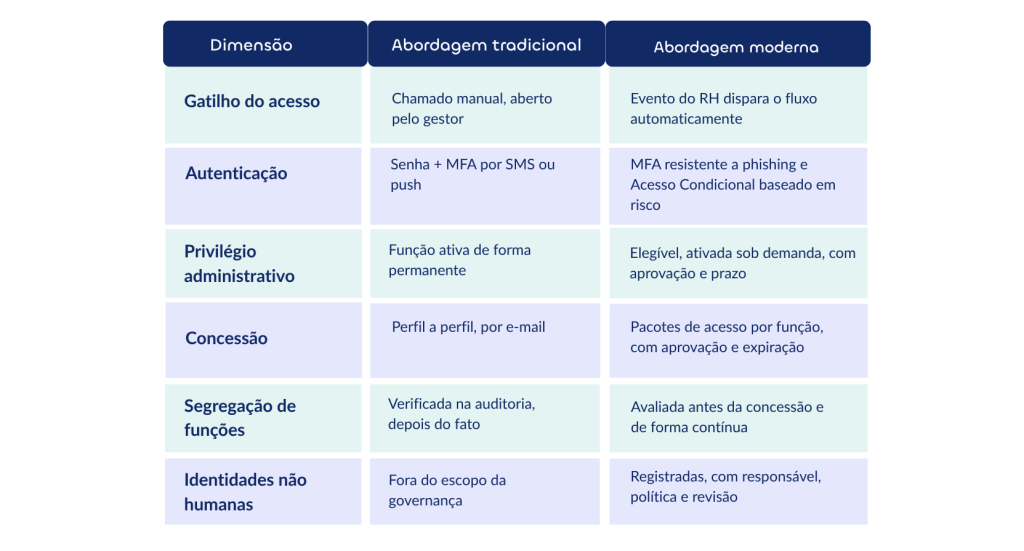
O impacto estratégico é transformar identidade em um controle de negócio, reportável ao comitê de riscos. O operacional é eliminar tarefas manuais que hoje dependem de memória e planilha. O regulatório é ter evidência nativa: quem pediu, quem aprovou, até quando e quem revisou.
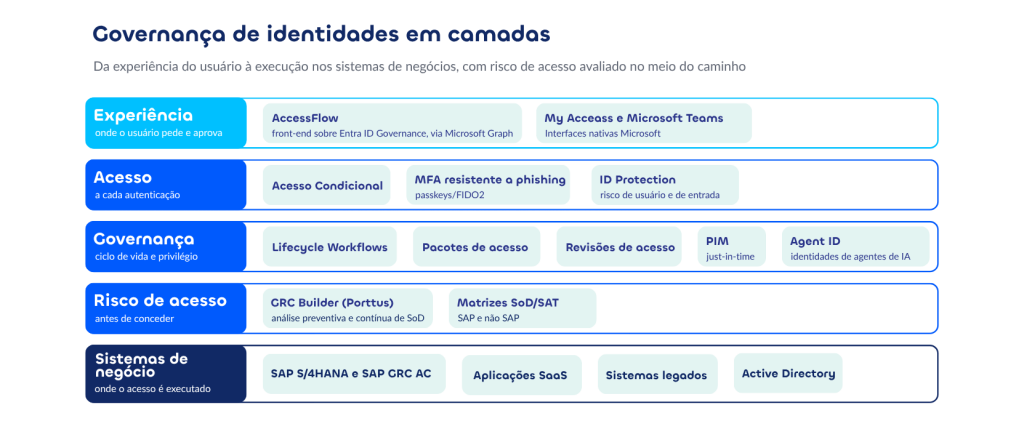
Figura 1 — Governança de identidades em camadas: da experiência do usuário à execução nos sistemas de negócio.
Como essa mudança aparece no Microsoft Entra
Os recursos abaixo foram capturados em um ambiente de demonstração mantido pela TrustSis. Dados de identificação foram mascarados.
Proteção a cada autenticação
O Acesso Condicional avalia sinais como usuário, dispositivo, localização e risco antes de liberar uma sessão, e pode exigir MFA, solicitar troca de senha ou bloquear a tentativa. Quando a política usa o risco do usuário ou da entrada, a avaliação é feita pelo Microsoft Entra ID Protection. Uma nomenclatura padronizada das políticas, como na Figura 3, facilita a auditoria e o modo “somente relatório” permite medir o impacto antes de aplicar.
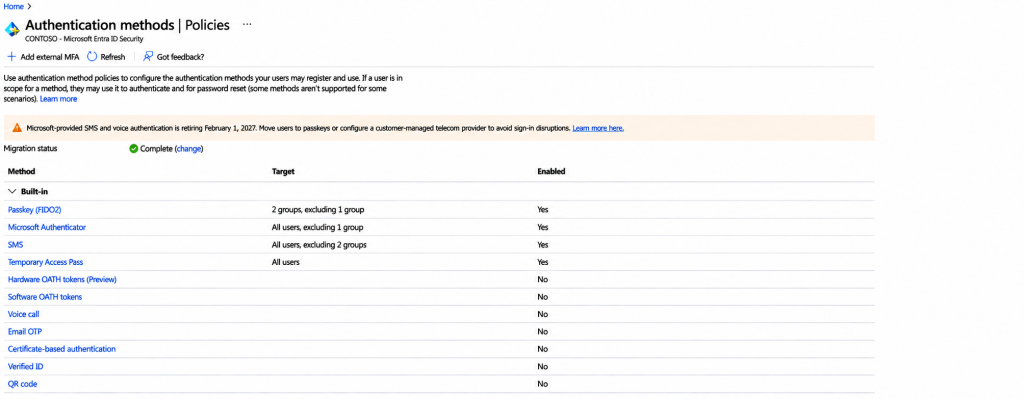
Figura 2 — Métodos de autenticação: passkeys (FIDO2) habilitadas e o aviso de descontinuação do SMS e da voz fornecidos pela Microsoft.
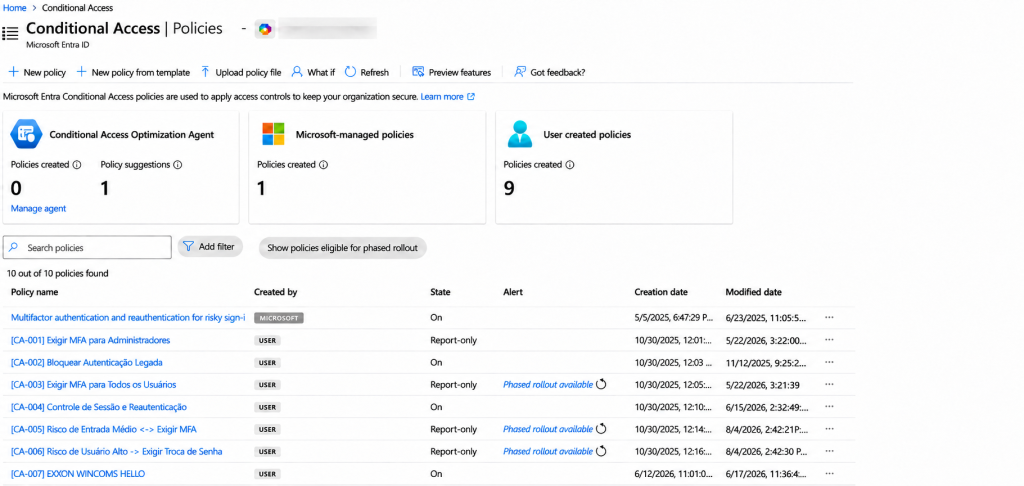
Figura 3 — Políticas de Acesso Condicional, incluindo regras baseadas em risco e o agente de otimização de políticas.
A recomendação do relatório da Microsoft é clara: MFA resistente a phishing e passkeys, higiene de identidade, administração em camadas e controle rigoroso de acesso privilegiado continuam sendo as melhores salvaguardas.
Privilégio só quando necessário
Com o Privileged Identity Management (PIM), funções administrativas deixam de ser permanentes. O administrador fica elegível e ativa a função por tempo limitado, com justificativa e, quando necessário, aprovação. Se a credencial for comprometida fora dessa janela, não há privilégio a herdar.
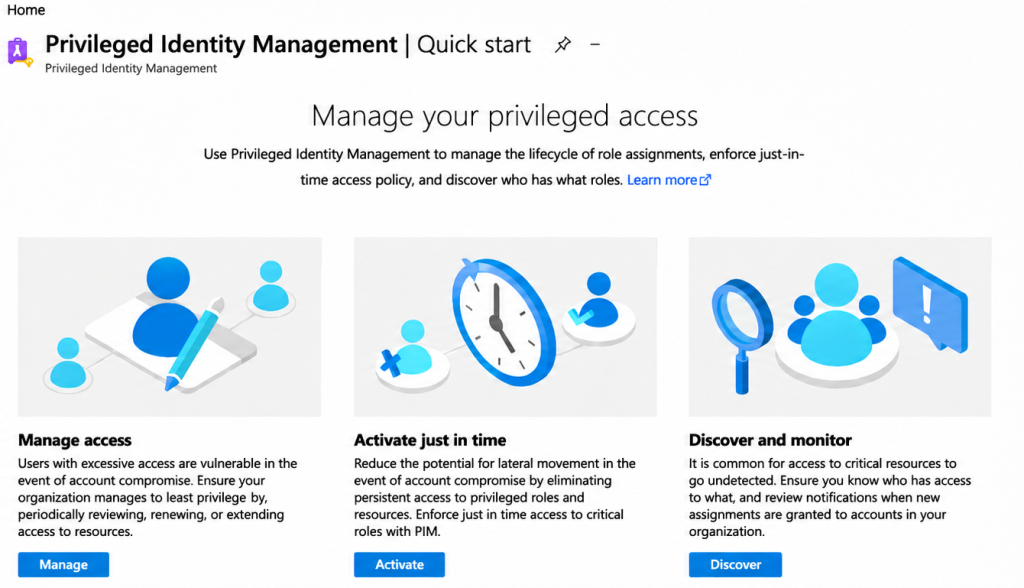
Figura 4 — Privileged Identity Management: gestão, ativação just-in-time e monitoramento de funções privilegiadas.
O ciclo de vida acompanha o RH
Os Lifecycle Workflows do Microsoft Entra ID Governance automatizam tarefas de admissão, mudança de função e desligamento a partir dos atributos vindos do RH. Os pacotes de acesso agrupam as permissões de uma função, inclusive perfis SAP, com regras de aprovação e expiração. A execução em cada aplicação depende do provisionamento configurado, por isso o desenho precisa prever a confirmação de que a remoção aconteceu no sistema de destino.
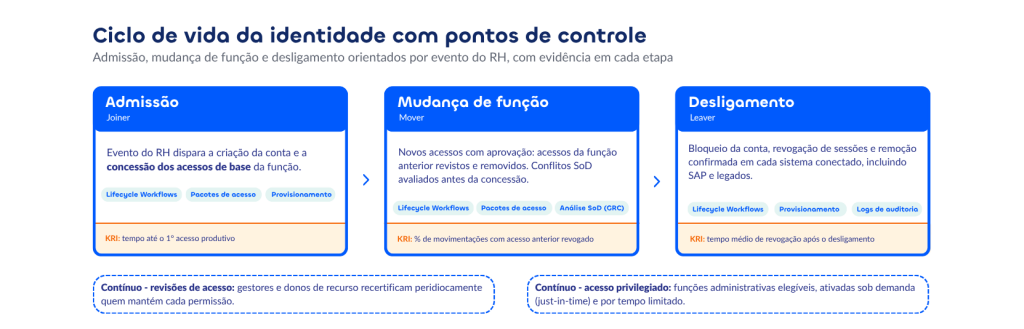
Figura 5 — Ciclo de vida da identidade com pontos de controle e indicadores.
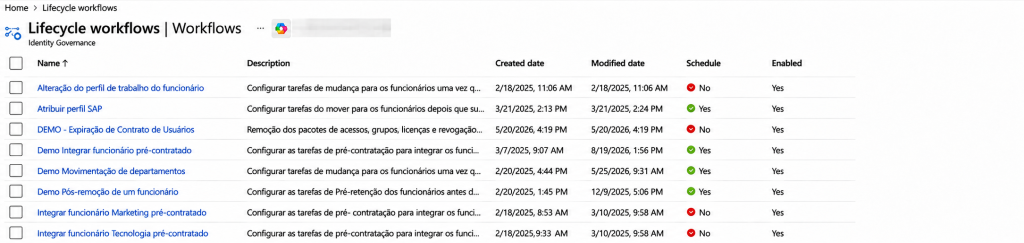
Figura 6 — Lifecycle Workflows: fluxos de admissão, movimentação, atribuição de perfil SAP e pré-desligamento.
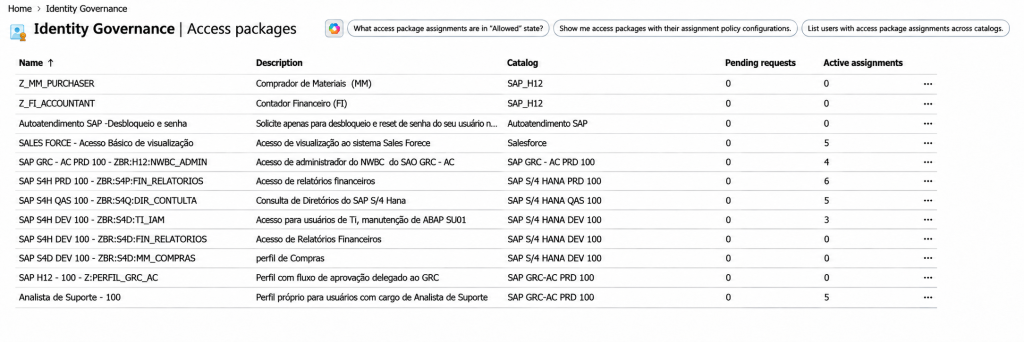
Figura 7 — Pacotes de acesso que representam perfis de SAP S/4HANA, SAP GRC Access Control e aplicações SaaS.
Revisão contínua, com responsável
Um acesso concedido corretamente hoje pode perder a finalidade amanhã. As revisões de acesso organizam campanhas periódicas em que gestores e donos de recurso decidem quem mantém cada permissão. O ponto de atenção é o mesmo do ciclo de vida: registrar a decisão não basta, é preciso confirmar que a remoção foi executada.
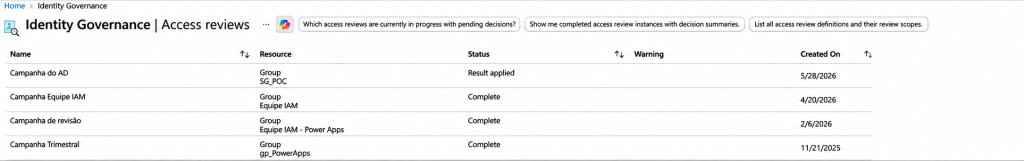
Figura 8 — Campanhas de revisão de acesso com status e resultado aplicado.
Agentes de IA também são identidades
O Microsoft Entra Agent ID dá a cada agente de IA uma identidade própria, à qual se aplicam Acesso Condicional, revisões e políticas de ciclo de vida. O ID Protection já inclui uma visão de agentes sinalizados por risco. Agentes criados no Copilot Studio recebem identidade automaticamente, o que torna o inventário possível desde o primeiro dia.
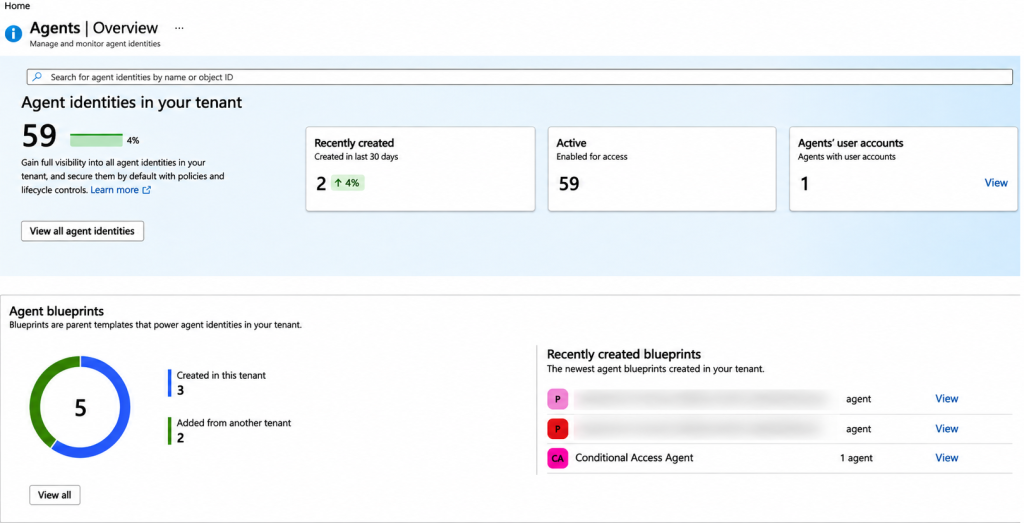
Figura 9 — Inventário de identidades de agentes e blueprints no Microsoft Entra.
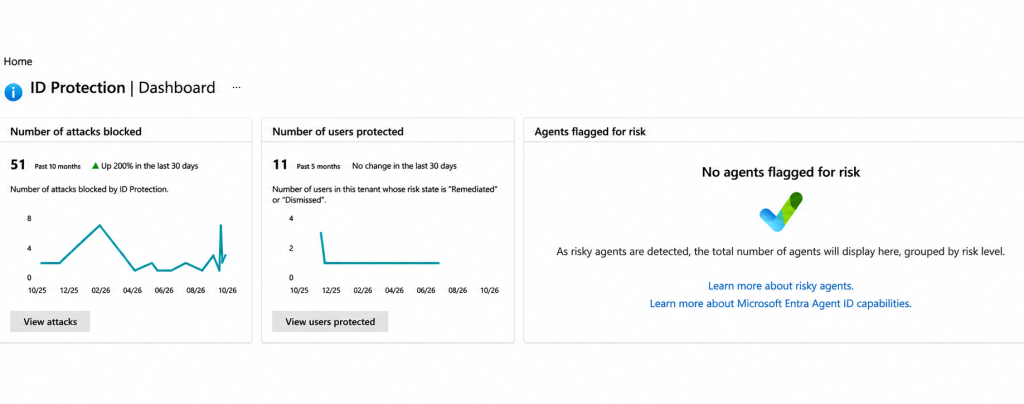
Figura 10 — ID Protection: ataques bloqueados, usuários protegidos e agentes sinalizados por risco.
Uma experiência que o usuário adota
Governança que o usuário não entende vira chamado. Para acelerar a adoção, a TrustSis desenvolveu o AccessFlow, uma camada de experiência sobre o Microsoft Entra ID Governance. O colaborador solicita, aprova e acompanha acessos em uma interface com a identidade visual da própria empresa, enquanto regras, aprovações e evidências continuam no Entra. A integração é feita via Microsoft Graph, com login pelo próprio Entra e sem replicar o diretório.
Três cenários práticos
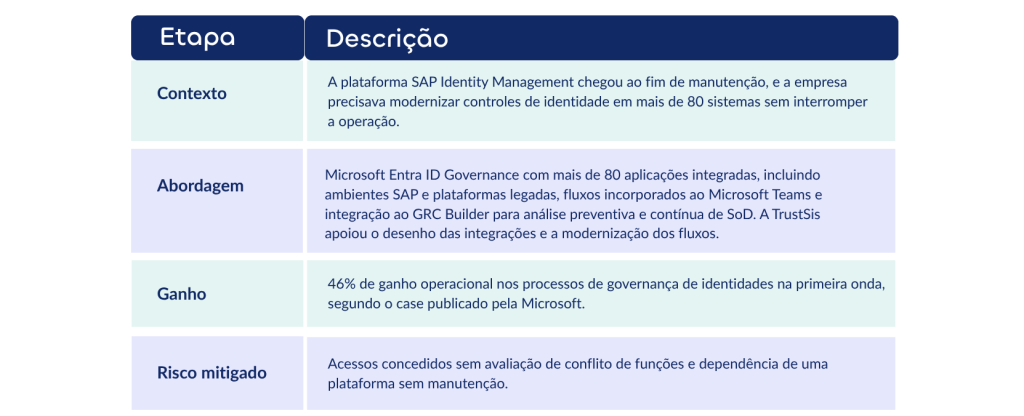
Indústria com SAP — case público Cenibra
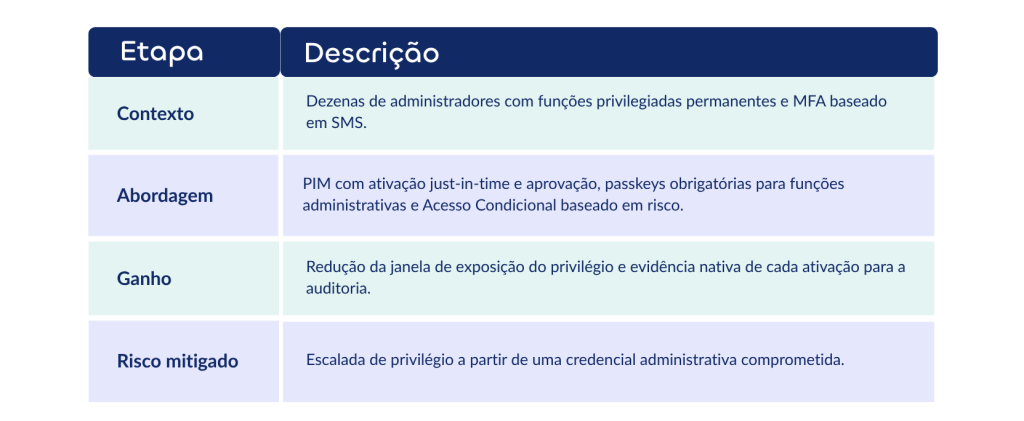
Instituição financeira — cenário ilustrativo
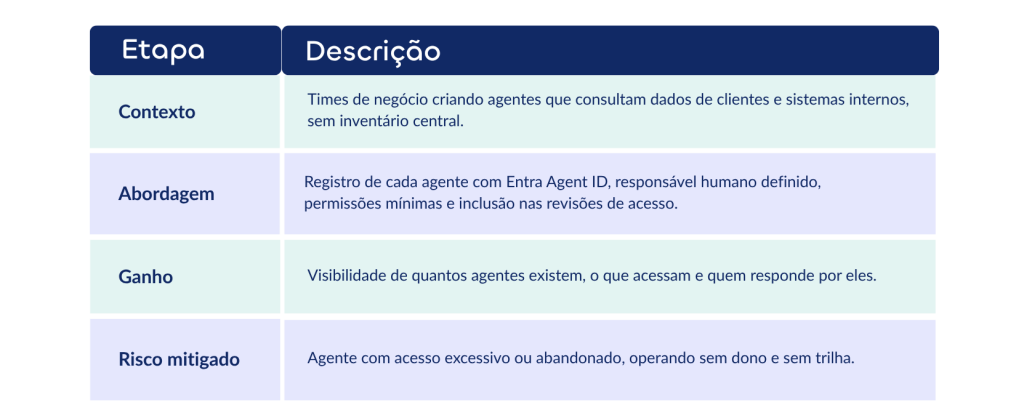
Empresa adotando agentes de IA — cenário ilustrativo
Governança que se sustenta
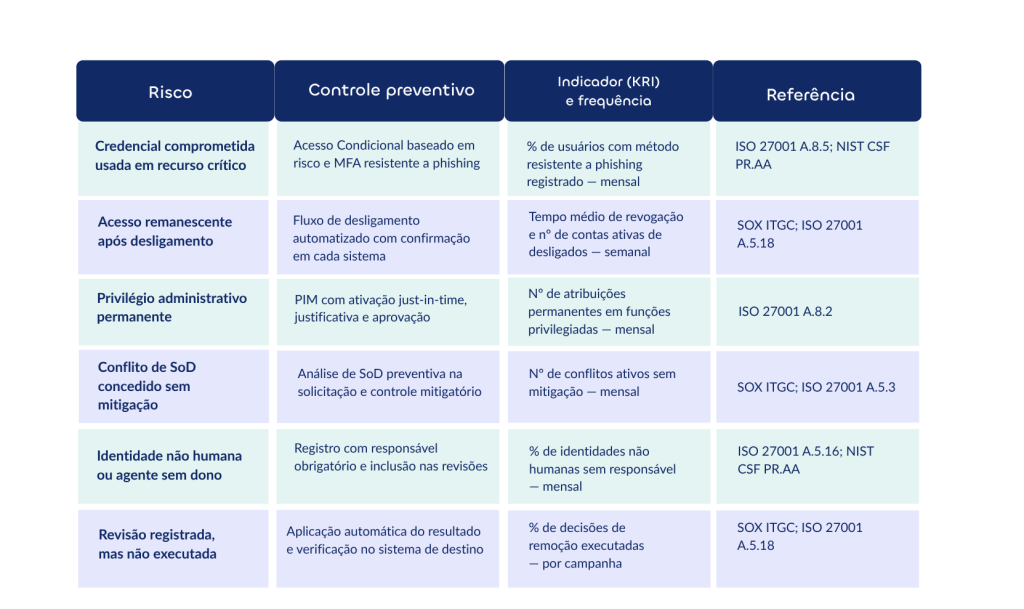
Tecnologia sem papéis definidos vira configuração esquecida. Uma estrutura mínima precisa de quatro donos: o dono do processo de negócio, que define quem deve acessar o quê; o dono do risco, que aceita ou mitiga conflitos; a TI, que opera os controles; e a auditoria, que testa a efetividade. Políticas de acesso, critérios de aprovação e o ciclo de revisões devem estar documentados e alinhados a referências como SOX ITGC, ISO 27001:2022, NIST CSF 2.0 e COSO ERM.
A segregação de funções merece atenção especial. Autenticar uma identidade não determina quais atividades ela deveria executar. Por isso, a análise de SoD precisa acontecer antes da concessão, cobrindo ambientes SAP e não SAP, e não apenas na auditoria anual.
O que a liderança precisa decidir agora
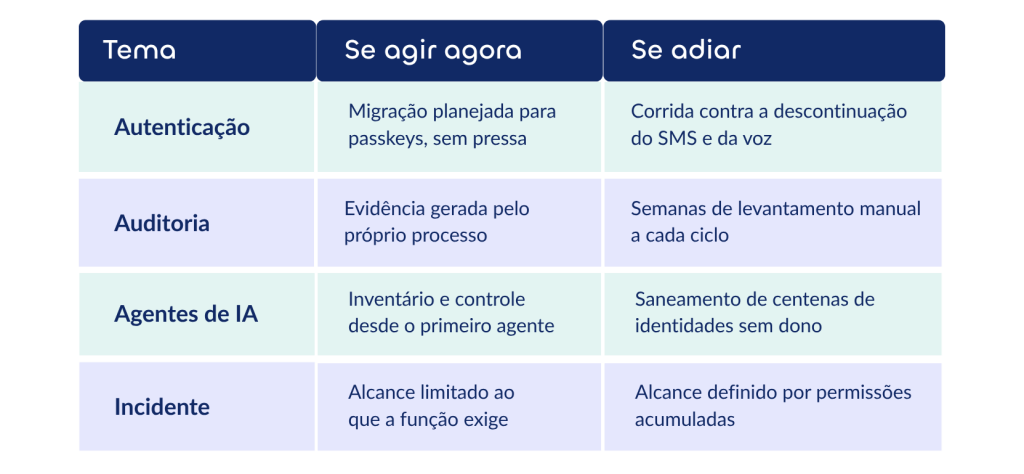
Governança de identidades não é um projeto de TI. É uma decisão sobre quanto risco a empresa aceita carregar em cada permissão. Cinco decisões não podem esperar:
- Nomear um dono de negócio para cada aplicação crítica e para cada identidade não humana.
- Definir prazo para eliminar MFA por SMS ou voz e funções administrativas permanentes.
- Tornar o RH a fonte oficial dos eventos de admissão, mudança de função e desligamento.
- Exigir análise de SoD antes da concessão, e não apenas na auditoria.
- Reportar um conjunto enxuto de KRIs de identidade ao comitê de riscos, trimestralmente.
Comece pelo diagnóstico
Antes de automatizar, é preciso saber onde se está. A Microsoft disponibiliza gratuitamente o Zero Trust Assessment, um módulo PowerShell de código aberto que avalia, em modo somente leitura, centenas de itens de configuração do tenant, como Microsoft Entra, Intune, redes do Azure e Purview, alinhados aos pilares de Zero Trust e à Secure Future Initiative. O resultado é um relatório com o status de cada item e orientações de correção, e os dados ficam armazenados localmente.
O relatório mostra o que está configurado. A TrustSis ajuda a decidir o que fazer com ele: priorizar os achados por risco ao negócio, conectar a camada Microsoft aos processos e aos perfis SAP e não SAP e transformar o diagnóstico em um roadmap com controles e indicadores.
A pergunta do início continua valendo. Se a resposta ainda depende de planilhas e de memória, o primeiro controle do seu negócio está aberto.
Toda identidade é uma porta. Governar quem tem a chave, e por quê, é o que define o tamanho do seu próximo incidente.
Quer discutir como a governança de identidades se aplica à sua organização?
TrustSis Consultoria — Governança, Risco e Segurança de Acessos
Site: www.trustsis.com | E-mail: vendas@trustsis.com